
A recente descoberta de falhas de segurança no PHP, uma das linguagens de programação mais utilizadas na criação de websites, gerou uma onda de precauções em diversas instituições no Brasil. A Anatel, juntamente com tribunais federais, decidiu suspender o uso do Sistema Eletrônico de Informações (SEI) como medida de proteção, após a identificação de vulnerabilidades críticas que podem permitir a invasão de servidores sem necessidade de autenticação.
O PHP, que é um software livre e de código aberto, é a base de muitos serviços populares, como Facebook, Wikipedia e WordPress. De acordo com Thiago Ayub, especialista em telecomunicações, a linguagem ainda é responsável por cerca de 70% dos sites na internet. “Os sites que não forem atualizados rapidamente poderão ser invadidos”, alertou Ayub, enfatizando a urgência da situação.
O governo brasileiro emitiu um aviso através do Centro Integrado de Segurança Cibernética do Governo Digital, pedindo que órgãos públicos atualizassem imediatamente seus sistemas. O Gabinete de Segurança Institucional da Presidência da República também reforçou a necessidade de atualização, enquanto o Ministério da Gestão e da Inovação em Serviços Públicos confirmou que todos os sistemas desenvolvidos em PHP foram retirados temporariamente do ar.
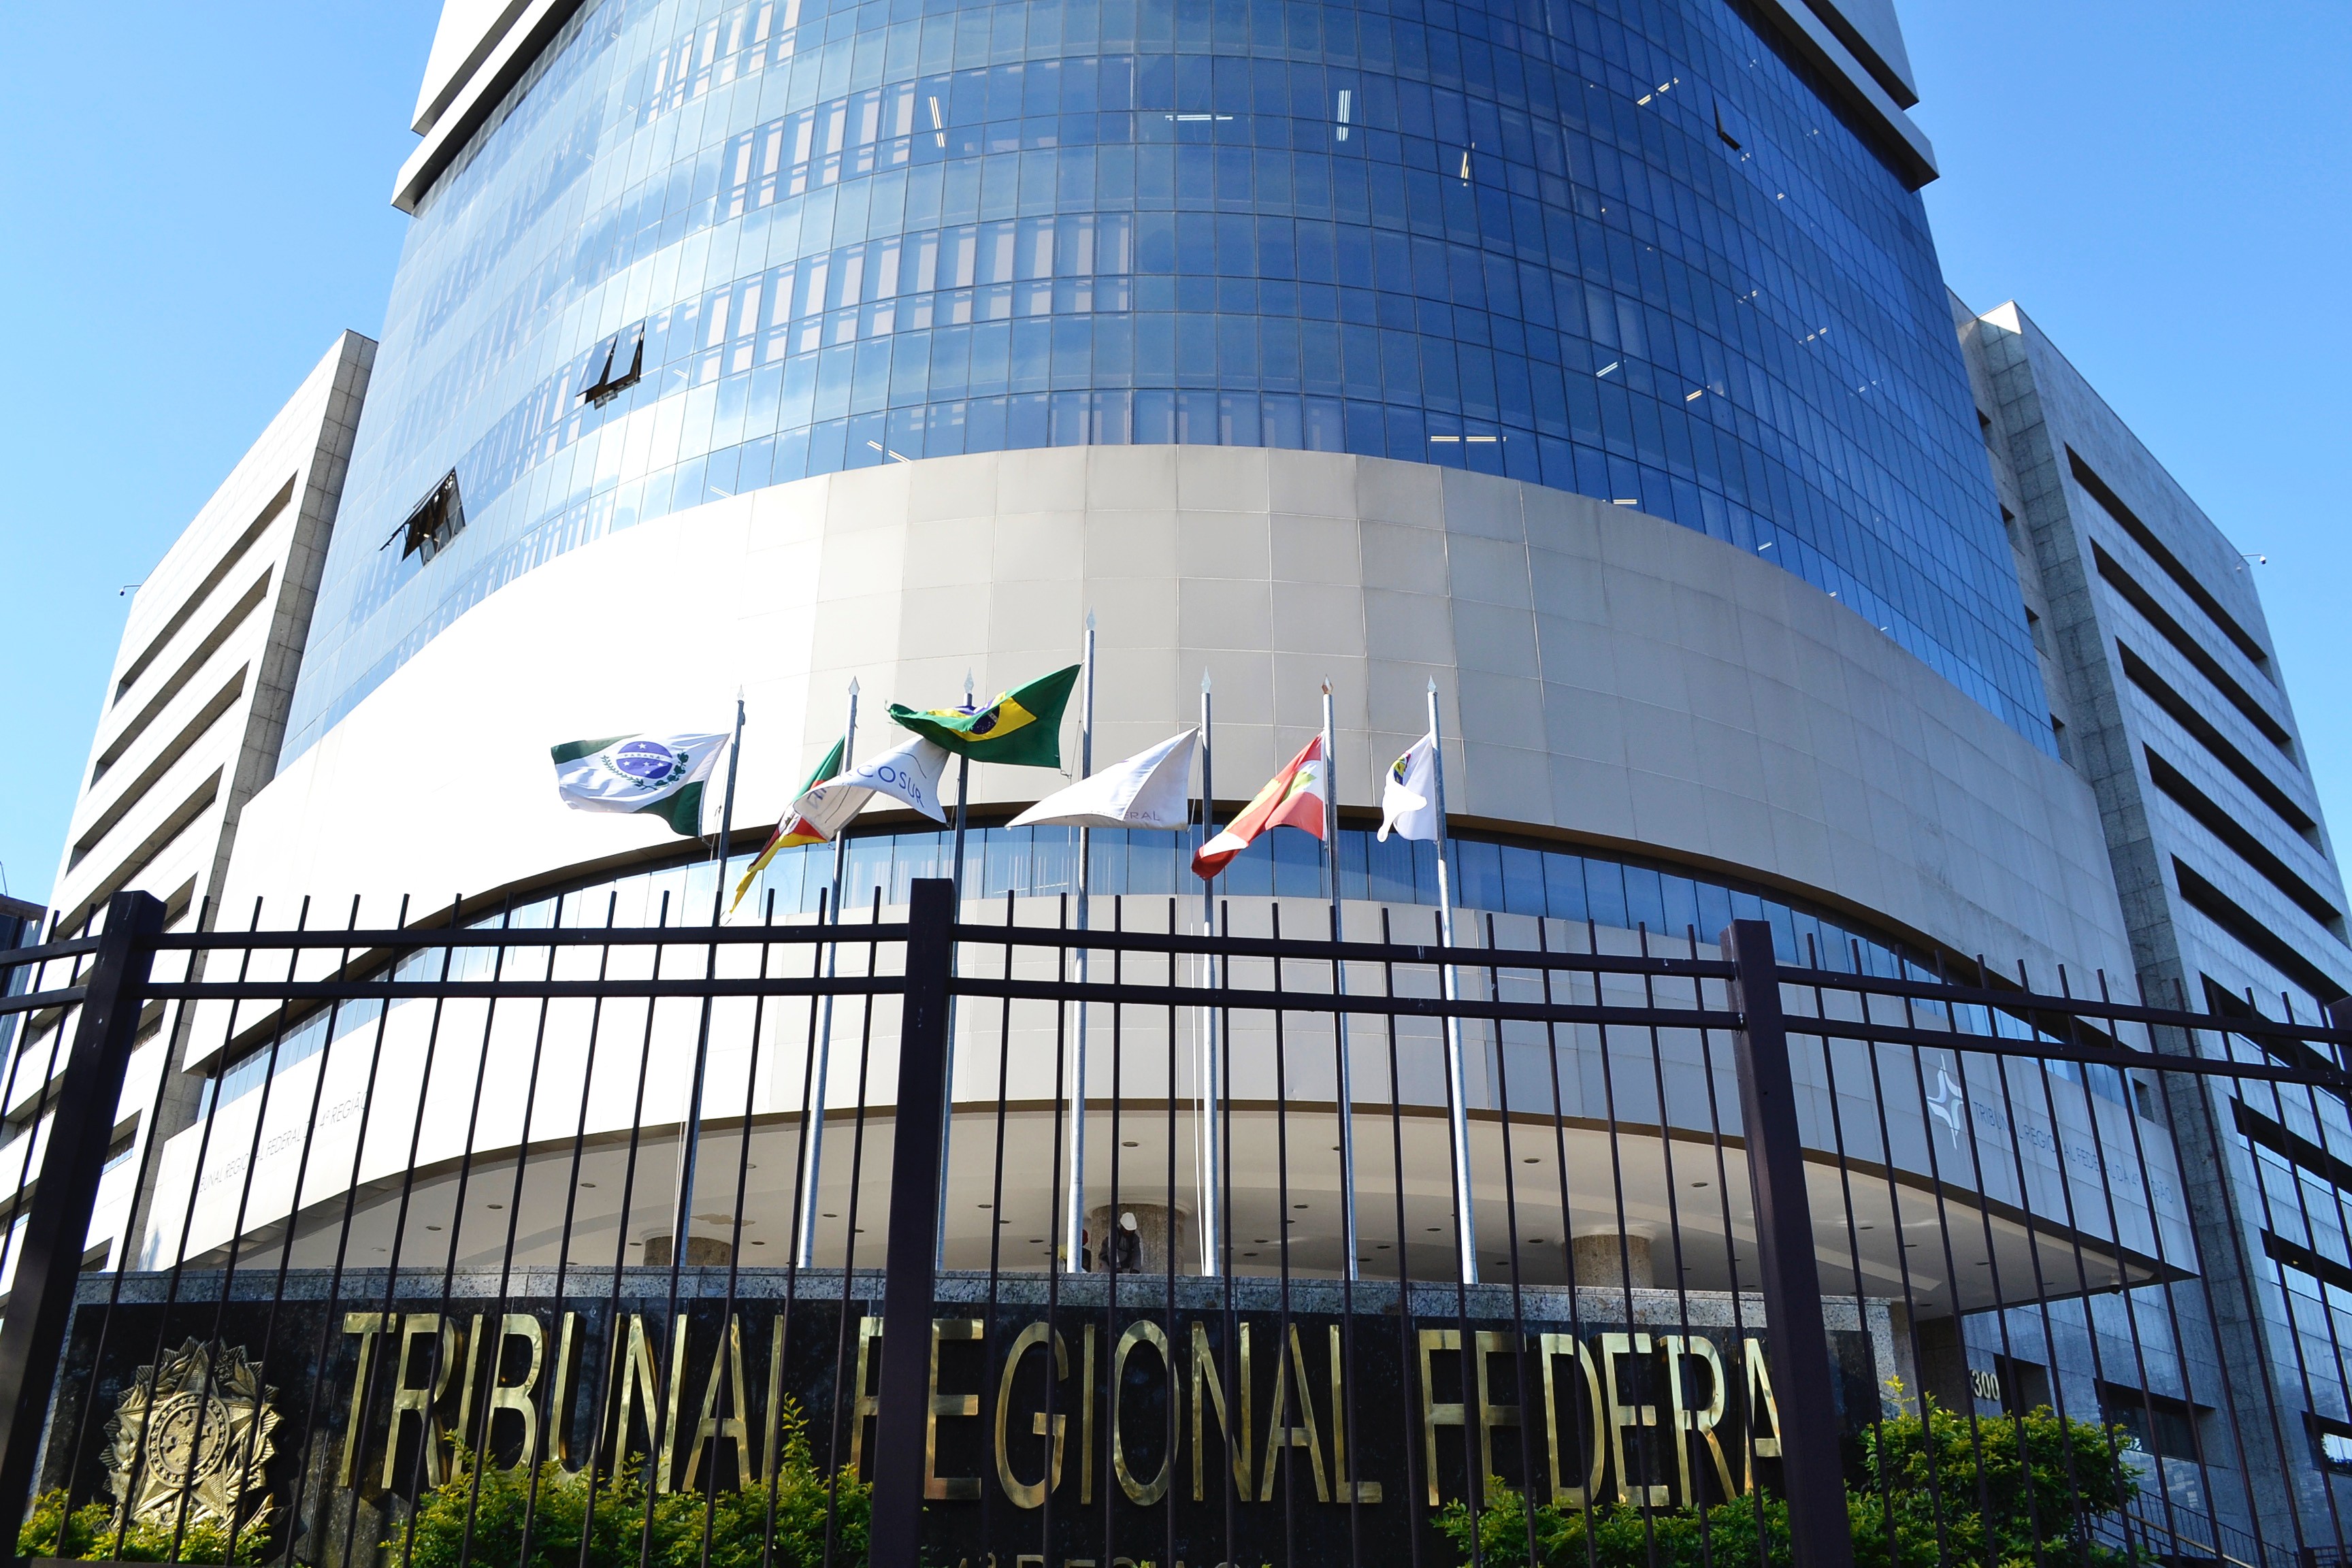
Além do SEI, outros serviços da Anatel e sistemas de tribunais, como o Tribunal Regional Federal da 1ª Região e o Tribunal Regional Federal da 6ª Região, também suspenderam o acesso externo como medida preventiva. No entanto, até o momento, especialistas indicam que não houve grandes impactos no Brasil relacionados a essas falhas.
A situação não é exclusiva do Brasil. Vários países, incluindo os Estados Unidos e a França, também tomaram medidas para proteger seus sistemas. A Agência de Segurança Nacional dos EUA fez um apelo às organizações para que corrigissem as vulnerabilidades imediatamente. Na França, sites de administrações locais foram retirados do ar sob recomendação da Agência Nacional de Cibersegurança, após a detecção das falhas.
As vulnerabilidades foram inicialmente relatadas em agosto e foram identificadas por empresas de segurança, incluindo a Calif e a OpenAI, que utilizaram inteligência artificial para descobrir as falhas. A Wiz, outra empresa de segurança, destacou que essas vulnerabilidades são algumas das mais graves já encontradas na história do PHP, ressaltando a importância da tecnologia de IA na detecção de problemas que, anteriormente, eram extremamente complexos de identificar.